
ハニートラップは企業の情報漏えいリスク?親密さ・秘密・脅しへの対策

ホテルのラウンジは、会社の人に会いそうにない場所を選んだ。
「今日は仕事の話、やめよう」
そう言ってくれる相手と会う時間が、いつの間にか楽しみになっていた。
家では言えないことも、会社で飲み込んだ愚痴も、ここでは話せる。
ある晩、相手が言った。
「あの案件、まだ契約前なんだよね。条件が分かる資料、少し見せてもらえない?」
仕事の話を聞いてくれることと、会社の情報を求められること。
今まで近かった二人の間に、急に別のものが入った。
「それは、社外には出せないから」
相手は笑顔を引っ込めた。
「前は、何でも話してくれたのに。あの写真、誰かに見られたら困るんじゃない?」
スマートフォンに残っている、二人で撮った写真を思い出す。
会社へ相談すれば、関係まで説明しなければならないだろうか。
上司に知られたら、次の会議でどんな顔をすればいいのか。
「今回だけ渡せば、もう言ってこないかもしれない」
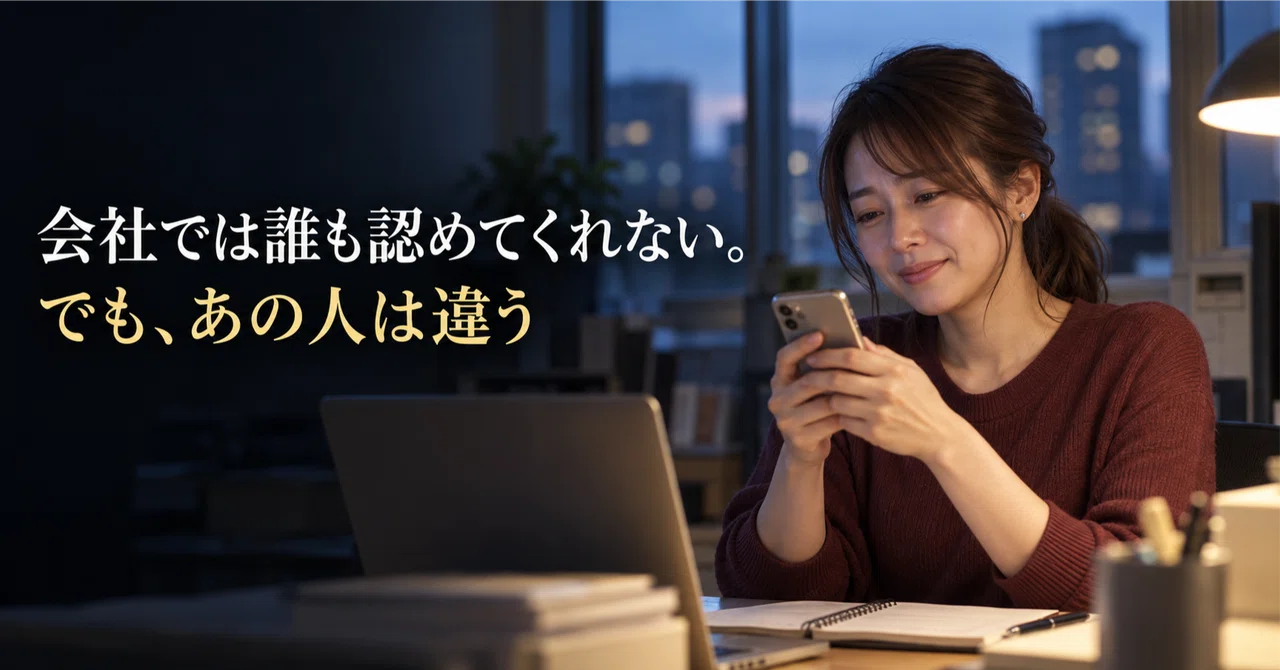
※ この人物・会話・場面は架空です。後述する歴史的事例や公的な注意喚起の当事者を描いたものではありません。画像もAIで制作した架空の場面です。
親密な関係が、業務上の要求に変わるとき
親しい人がいることは、支えになります。
恋愛や私生活の秘密があるだけで、会社の情報漏えいに結びつくわけではありません。
会社として考える必要があるのは、相手との関係を理由に、業務情報や業務上の操作を求められたときです。
「自分を信じているなら、資料くらい見せて」
「会社には言わなくていい。二人の間だけの話だから」
「協力してくれないなら、あのメッセージを見せる」
最初のお願いは軽く見えるかもしれません。
しかし、資料を渡せるかどうかの判断が、会社の承認から、相手を怒らせないための判断へ変わっています。
そして、脅された本人にとっては、情報を守ることと自分の生活を守ることが、ぶつかっているように感じられます。
この記事では、中小企業の経営者や兼務のIT担当者に向けて、親密さを利用した接近と、相談できない状態を会社がどう扱うかを考えます。
ハニートラップとロマンス詐欺は、求めるものを分けて考える
ハニートラップは、恋愛や性的な関係を利用して、情報や協力、弱みなどを得る接近を指す言葉として使われます。本稿では、その関係を通じて会社の情報や権限が利用されるリスクを扱います。
ロマンス詐欺は、恋愛や親密な関係を装い、主に金銭などをだまし取るものです。FBIは、偽のオンライン上の身元を使って好意と信頼を得る手口を説明し、友人や家族から孤立させる要求や、後の脅迫に使われ得る写真・金融情報の要求にも注意を促しています。[1]
このFBIの注意喚起は、企業の情報が盗まれた事件を示す資料ではありません。
本稿では、信頼を得る、相談相手から遠ざける、秘密を使って要求するという構造を考える参考にしています。
個別の接触が最初から計画されたものかは、本人にも会社にも分からない場合があります。
「これはハニートラップか」と名前を決めるより、何を求められ、何が渡ったかを確かめる方が、対応を始めやすくなります。
実在した「ロミオ・スパイ」——恋愛関係を通じた情報取得
CIAが2018年に公開した歴史解説「Romeo Spies」は、東ドイツの男性工作員が、西ドイツで機密情報にアクセスできる女性に接近した活動を紹介しています。偽の身元で関係を築き、その後、秘密情報の提供を求めたとされています。[2]
同資料に登場する、東ドイツ側が「Norma」と呼んだ首相府の秘書は、「Felix」というコードネームの工作員と関係を持ち、首相府の秘密情報を渡したと紹介されています。
これは、恋愛関係の利用と情報取得が結びついた歴史的事例です。[2]
ただし、この事例から、現代の中小企業で同じ手口がどれほど起きているかは分かりません。
会社の対策を考える際に参考になるのは、相手との関係が深くなるほど、業務上の要求にも応じたくなる状況があり得ることです。
接近する側も、情報を持つ側も、性別や国籍だけで判断できません。
情報の境界は「何を頼まれたか」で見る
会社の資料は、親しい相手だから自動的に渡してよいものにはなりません。
家族、交際相手、友人でも、業務情報の提供には同じ確認が必要です。
次は、企業で考えるための架空の要求例です。
相手からの要求 | 会社に関わるリスク | 確認すること |
契約前の条件や顧客名を教えてほしい | 未公開情報・顧客情報の外部提供 | 公開済みか、提供の承認があるか |
仕事の画面を写真で送ってほしい | 画面に映った個人情報や社内情報の提供 | 説明に実際の業務画面が必要か |
会社の端末を少し貸してほしい | 無断操作、資料やメールの閲覧 | 利用を許可された相手か |
他の人には秘密で送ってほしい | 承認や確認からの切り離し | なぜ業務上の確認を避ける必要があるか |
関係を知られたくなければ協力してほしい | 脅しによる持ち出し・操作 | 安全に相談できる担当者がいるか |
相手の人柄を見抜くことに頼らず、要求と業務ルールを照らし合わせる。
そのための線引きを、会社側が用意しておきます。
不正のトライアングルで整理できる部分
不正のトライアングルは、「動機・圧力」「機会」「正当化」の三つから、行為の背景を整理する考え方です。すべての不正を説明したり、誰が不正をするかを判定したりできるものではありません。[3]
冒頭の架空の人物が、無断提供と分かりながら資料を渡そうとしている場面なら、次のように整理できます。
動機・圧力:関係を失いたくない。写真や秘密を知られたくない。
機会:重要資料を取り出せて、承認なしで私用の連絡先へ送れる。
正当化:今回だけ渡せば終わる。自分の生活を守るためには仕方がない。
一方、相手の意図を知らずに話した場合や、誤って送った場合を、そのまま故意の不正と決めつけることはできません。脅しを受けた人への対応も、心理的な分類だけでは進められません。
必要なのは、本人が何を認識していたか、どんな要求を受け、どの情報や権限が関わったかを確認することです。
「全部話すくらいなら、黙っていたい」を減らす

相談をためらう理由は、会社の情報を渡した責任だけとは限りません。
「誰と会っていたのかまで聞かれる」
「上司に知られたら、部署中に広まる」
「相談窓口の担当者が、いつも一緒に飲みに行く同僚だ」
小さな会社では、相談相手との距離の近さが、話しづらさになることもあります。
そこで、最初の相談は、次の四つから受け付ける形にします。
相手から何を求められているか。
すでに何を話し、見せ、送ったか。
会社の端末・アカウントを触られた可能性があるか。
脅しや身の危険があるか。
初めから関係の経緯を全部話してもらうのではなく、被害を止めるための情報を確かめる。
必要に応じて追加の確認を行い、誰に何を共有するかを説明する運用です。
「会社の情報を求められています。私的な事情があって、直属の上司には相談しづらいです」
この一言でも相談を始められると、社員に伝えておきます。
直属の上司以外にも、相談先を設けることが必要です。
ただし、会社が「絶対に誰にも言わない」「何があっても処分しない」と無条件に約束すると、必要な対応と両立できない場合があります。
相談内容は対応に必要な範囲で扱う方針と、共有が必要になる場合の説明を用意します。
会社が整えたい三つの対策
1. 社外提供の承認を、相手との関係に左右されない形にする
未公開資料や顧客情報を社外へ渡すときの承認先と、共有できる範囲を決めます。
「社外へ送る」だけでなく、画面を見せる、写真を送る、口頭で数字を伝える場合も含めて具体例を示します。
まだ脅しなどがなく、資料提供のお願いを受けた段階なら、例えばこう説明できます。
「その資料は社内用なので共有できません。 公開してよい情報なら、会社に確認してからお伝えします」
相手への好意と、情報提供の許可を分けられる説明です。
すでに脅しや危険がある場合は、断り文句だけで対応させず、相談と安全確保を優先します。
2. 正規の共有方法と、必要最小限の権限を用意する
私用SNSで送らないよう求めるだけでなく、業務で使える承認済みの共有経路を用意します。共有先・対象資料・有効期限を管理し、不要になったリンクは止められるようにします。
誰でも大量の資料を取り出せる状態も見直します。
業務に必要な範囲のアクセスに絞り、重要情報の外部提供を一人の判断だけで完結させない運用を考えます。
正規の方法が遅く、誰に聞けばよいかも分からなければ、私用の連絡先に流れる余地が残ります。ルールと一緒に、使いやすい手順を整えることが大切です。
3. 脅しがあれば、一人で交渉させない
「今回だけ協力すれば終わる」と相手が言っても、情報を渡して要求が終わる保証はありません。
本人だけで追加の情報提供や金銭の支払いを判断せず、会社の対応担当者へ相談する。
身の危険や脅迫がある場合は、状況に応じて警察や専門家へつなぎます。
メッセージなどの記録は、むやみに消したり、社内で転送したりせず、保全と共有範囲を対応担当者に相談します。特に私的な写真を、関係者への説明資料として広く回すことは避けます。
会社側は、渡った資料や操作された範囲を確認し、共有リンクの停止、アクセス権や認証情報の見直し、端末の確認などを進めます。
人の安全と、会社情報への対応を一緒に考える必要があります。

最初の一歩は、上司に言えないときの相談先を決めること
ハニートラップ対策を「誘惑に負けないように」で終わらせると、秘密を抱えた人は、誰にも話せなくなるかもしれません。
会社が整えられるのは、情報を渡すときの線引き、権限と共有の仕組み、そして不審な要求を受けたときの相談経路です。
まず、次の問いを社内で確認してみてください。
「直属の上司には言えない事情がある社員は、誰に、どうやって相談できますか」
担当者の名前と連絡方法、その人に相談できない場合の別の経路まで答えられるでしょうか。
「会社の資料を求められている」という話から相談を始められること。
秘密を抱えたまま、一人で会社の情報を渡す判断をしなくて済むこと。
その仕組みを用意する意味があります。
社外に話してよい情報の線引きや、兼務の担当者でも運用できる共有・権限管理を整えたい場合は、ITワークラボへご相談ください。身近な場面を使ったセキュリティ教育も含め、現在の体制でどこから見直すかを一緒に考えます。初回相談は無料です。
参考情報
[1] FBI「Romance Scams」。偽のオンライン上の身元による信頼形成、金銭要求、孤立させる要求、脅迫に使われ得る写真等について。閲覧日:2026年10月13日。企業情報の窃取事件として引用していません。https://www.fbi.gov/how-we-can-help-you/common-frauds-and-scams/romance-scams
[2] CIA「Romeo Spies」、2018年6月4日。恋愛関係を通じた情報取得の歴史解説、FelixとNormaのコードネームで紹介された事例を参照。個別事件の判決文ではなく、CIAによる歴史解説として扱っています。https://www.cia.gov/stories/story/romeo-spies/
[3] ACFE(公認不正検査士協会)/John Gill「The Fraud Triangle on trial」、2017年9月。動機・圧力、機会、正当化の三要素と、特定の人の行動を判定する枠組みではないという限界について。https://www.acfe.com/acfe-insights-blog/blog-detail?s=Fraud+Triangle
📖 あわせて読みたい


関連ページ
IT・セキュリティ体制構築の支援内容は、「サービスページ」でご案内しています。
実際のご相談事例は、「導入事例」でもご紹介しています。
ITワークラボの考え方は、「ITワークラボについて」をご覧ください。


コメント