
セキュリティ対策は筋トレに似ている。強い会社は一日では作れない

セキュリティ対策というと、少し難しく感じるかもしれません。
ウイルス対策ソフト
多要素認証
バックアップ
不審メール対策
社員教育
インシデント対応
ログ監視
言葉だけを見ると、専門的で堅い印象があります。
しかし、セキュリティ対策は、意外と筋トレに似ています。
一日だけ頑張っても、すぐに筋肉はつきません。
高い器具を買っただけでも、体は変わりません。
正しいフォームで続けなければ、効果は出にくくなります。
食事や睡眠、休養も大切です。
そして、続けることで少しずつ体が変わっていきます。
会社のセキュリティも同じです。
何か一つのサービスを入れた瞬間に、急に強い組織になるわけではありません。
日々のルール
社員の意識
報告しやすい空気
アカウント管理
バックアップ
トラブル時の初動
定期的な見直し
こうした取り組みを継続することで、少しずつ「セキュリティに強い会社」になっていきます。
筋肉が一日でつかないように、セキュリティも一日では強くならない

筋トレを始めた日に、いきなり体が大きく変わることはありません。
最初は、フォームを覚える。
軽い負荷から始める。
少しずつ回数を増やす。
無理をしすぎない。
継続できるペースを作る。
この積み重ねが大切です。
セキュリティ対策も同じです。
たとえば、次のような状態は、一日で完成するものではありません。
不審メールに気づける。
迷ったら報告できる。
パスワードを使い回さない。
多要素認証を正しく使う。
退職者アカウントを放置しない。
重要データを定期的にバックアップする。
トラブル時に誰へ連絡するか決まっている。
これらは、ただ一度説明しただけでは定着しません。
繰り返し伝える。
実際の業務に合わせてルールを整える。
できていない部分を見直す。
困ったときに相談できるようにする。
そうした継続的な取り組みが必要です。
高い器具を買っただけでは、筋肉はつかない
筋トレでも、高価な器具や最新のマシンを買っただけでは体は変わりません。
使い方を知らなければ意味がありません。
続けなければ効果は出ません。
自分に合っていないメニューでは、ケガにつながることもあります。
セキュリティ対策も同じです。
高機能なセキュリティ製品を入れた。
新しいクラウドサービスを契約した。
監視サービスを導入した。
メール訓練ツールを入れた。
それ自体は悪いことではありません。
しかし、導入しただけで安心するのは危険です。
誰が管理するのか。
どのように運用するのか。
異常が出たとき誰が見るのか。
社員には何を伝えるのか。
ルールと現場の業務は合っているのか。
導入後に見直すタイミングはあるのか。
ここまで考えなければ、せっかくの対策も十分に活かせません。
筋トレで器具を買っただけでは体が変わらないように、セキュリティもツールを入れただけでは強くなりません。
正しいフォームでなければ、効果が出にくい

筋トレでは、フォームが大切です。
自己流で無理に重いものを持ち上げると、狙った筋肉に効かなかったり、ケガにつながったりします。
セキュリティ対策にも、正しいフォームのようなものがあります。
たとえば、次のような状態では、対策の効果が出にくくなります。
多要素認証を入れたが、例外運用が多すぎる。
バックアップを取っているが、復元できるか確認していない。
不審メール報告のルールはあるが、報告すると怒られる。
パスワードルールはあるが、実際には使い回しが残っている。
社員教育を実施したが、現場の業務に合っていない。
セキュリティルールが難しすぎて、誰も守れない。
これは、フォームが崩れたままトレーニングしているようなものです。
形だけやっているように見えても、狙った効果が出ません。
大切なのは、正しい知識と、自社の現場に合った運用方針です。
難しすぎるルールでは続きません。
現場に合わない対策では守られません。
誰も見ていないログは活かされません。
報告しづらい空気では、事故は小さく止まりません。
セキュリティも、正しいフォームで続けることが重要です。
筋トレはトレーニングだけではない、セキュリティも多面的に考える
筋トレで成果を出すには、トレーニングだけでは足りません。
食事
睡眠
休養
体調管理
継続できる生活リズム
こうした要素も関係します。
セキュリティ対策も、何か一つだけで完結するものではありません。
ウイルス対策ソフトだけ
社員教育だけ
多要素認証だけ
バックアップだけ
メール訓練だけ
どれか一つだけで、会社全体を守りきるのは難しいです。
必要なのは、複数の対策を組み合わせることです。
技術対策
社員教育
社内ルール
権限管理
バックアップ
ログ確認
報告しやすい空気
インシデント発生時の初動対応。
これらを組み合わせることで、会社全体の守りが少しずつ強くなります。
筋トレで体全体をバランスよく鍛えるように、セキュリティも一部だけでなく、組織全体で考える必要があります。
報告や相談を褒める文化が、会社を強くする
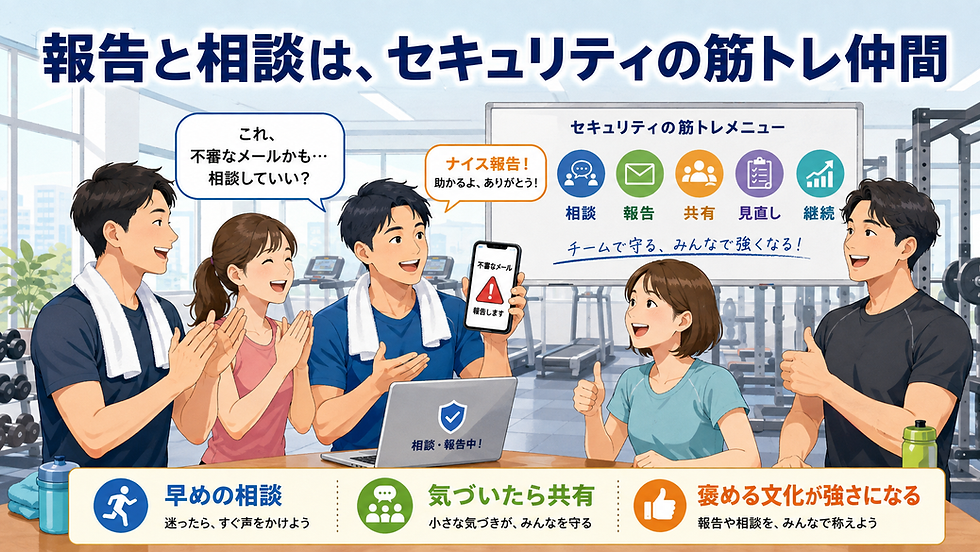
筋トレ界隈では、よくお互いの努力や変化を褒め合う雰囲気があります。
「いいフォームですね」
「継続できていてすごいですね」
「前より仕上がってますね」
こうした前向きな声かけは、続ける力になります。
セキュリティでも、同じような文化が必要です。
不審なメールを報告してくれてありがとう。
早めに相談してくれて助かりました。
迷った時点で確認したのは良い判断です。
ヒヤリハットを共有してくれて助かります。
クリックする前に止まれたのは大事です。
こうした言葉がある職場では、社員は報告しやすくなります。
逆に、報告した人を責める職場では、次から報告が遅れます。
「なぜ開いたのか」
「前にも説明したはず」
「そんなことも分からないのか」
このように責められると、社員はミスや不安を隠したくなります。
セキュリティ事故は、早く気づき、早く共有できれば、被害を小さくできる可能性があります。
だからこそ、報告や相談は褒めるべき行動です。
筋トレで良いフォームを褒めるように、セキュリティでも良い判断を褒める文化を作ることが大切です。
器具やプロテインが進化するように、セキュリティの手口も対策も変わる
筋トレの世界では、トレーニング器具、プロテイン、サプリメント、回復方法などが日々変化しています。
昔ながらの基本もありますが、新しい考え方や便利な道具も出てきます。
セキュリティも同じです。
フィッシングメールの手口
ランサムウェア
クラウドサービスの設定ミス
多要素認証を狙う攻撃
AIを悪用した詐欺
メール認証
EDRやSOCなどの監視サービス
攻撃手口も、対策方法も変化しています。
ただし、すべての流行を追いかけ続けなければならないわけではありません。
大切なのは、基本を押さえた上で、自社に関係する変化を少しずつ取り入れることです。
今の自社に必要な対策は何か。
古くなっているルールはないか。
新しい働き方に対応できているか。
社員が使うクラウドサービスは増えていないか。
攻撃されやすい入口は変わっていないか。
定期的に見直す姿勢が大切です。
筋トレでも、ずっと同じメニューだけでは伸びにくくなることがあります。
セキュリティも、会社や社会の変化に合わせて、メニューを見直していく必要があります。
マッスルメモリーのように、一度身につけた知識は無駄にならない

筋トレでは、「マッスルメモリー」という言葉があります。
一度トレーニングをして筋肉をつけた人は、しばらく休んだあとでも、再開すると戻りやすいと言われることがあります。
セキュリティにも、これに近い考え方があります。
一度、基本的な考え方を学んだ会社は、新しい手口や新しいツールが出てきても、何を確認すべきか判断しやすくなります。
たとえば、セキュリティの基本は大きくは変わりません。
怪しいものは確認する。
パスワードを使い回さない。
多要素認証を使う。
必要以上の権限を持たせない。
バックアップを取る。
早めに報告する。
記録を残す。
定期的に見直す。
新しい攻撃手口が出ても、こうした基本が身についていれば、応用しやすくなります。
もちろん、しばらく何もしていなければ、感覚は鈍ります。
ルールも古くなります。
社員も入れ替わります。
使うツールも変わります。
それでも、一度きちんと学び、運用した経験は無駄にはなりません。
再開するときにも、何から見直せばよいかが分かりやすくなります。
セキュリティの知識にも、会社としてのマッスルメモリーを作っていく。
そのように考えると、日々の小さな取り組みにも意味が見えてきます。
無理な高負荷より、続けられるメニューが大切
筋トレを始めたばかりの人が、いきなり重すぎるメニューに取り組むと続きません。
体を痛めることもあります。
セキュリティ対策も同じです。
理想を言えば、やるべきことはたくさんあります。
すべてのアカウント管理を整える。
全社員に教育を行う。
多要素認証を導入する。
ログ監視を始める。
バックアップを見直す。
端末管理を整える。
インシデント対応手順を作る。
しかし、いきなり全部を完璧にやろうとすると、現場が疲れてしまいます。
中小企業では、専任のIT担当者がいないことも多く、日常業務を回しながら対策を進める必要があります。
だからこそ、続けられるメニューに落とし込むことが大切です。
まずは、重要なアカウントに多要素認証を設定する。
退職者アカウントを確認する。
不審メールの報告先を決める。
バックアップの有無を確認する。
月に一度、セキュリティの確認日を作る。
社員向けに短い注意喚起を出す。
小さく始めて、続ける。
これも、セキュリティを鍛えるための大事な考え方です。
まとめ:セキュリティは、継続して鍛えるもの
セキュリティ対策は、一度導入して終わりではありません。
筋トレのように、正しい知識で、無理なく、継続して鍛えるものです。
筋肉が一日でつかないように、セキュリティに強い会社も一日では作れません。
器具を買っただけでは体が変わらないように、ツールを入れただけでは組織は強くなりません。
正しいフォームが大切なように、セキュリティにも正しい知識と運用方針が必要です。
食事や睡眠も大切なように、セキュリティも技術対策、教育、ルール、バックアップ、報告文化などを組み合わせる必要があります。
そして、報告や相談を褒める文化があると、会社全体のセキュリティ体質は強くなります。
「不審メールを報告してくれてありがとう」
「迷った時点で相談してくれて助かりました」
「確認してから進めたのは良い判断です」
こうした声かけの積み重ねが、会社を強くします。
セキュリティは、怖がるだけのものではありません。
少しずつ鍛え、続けていけば、会社の守る力は確実に強くなります。
ITワークラボは、セキュリティ対策の「パーソナルトレーナー」です
セキュリティ対策を始めようと思っても、
「何から鍛えればよいか分からない」
「自社に合ったメニューが分からない」
「一度やってみたけれど続かなかった」
「社員教育やルールづくりまで手が回らない」
「フォームが正しいのか不安」
ということはあると思います。
ITワークラボでは、八王子・多摩エリアの中小企業向けに、会社の状態に合わせたIT管理・セキュリティ対策を支援しています。
いきなり高負荷なメニューを押しつけるのではなく、現在の状況を確認し、無理なく続けられる対策から一緒に整えていきます。
セキュリティ対策の現状チェック
多要素認証やパスワード管理の見直し
不審メール対策や社員教育
バックアップや端末管理の確認
報告しやすいルールづくり
継続的な運用と見直しの支援
セキュリティ対策にも、自社に合ったトレーニングメニューが必要です。
ITワークラボは、あなたの会社の「セキュリティ筋」を無理なく鍛えるパーソナルトレーナーとして、現場で続けられる仕組みづくりをサポートします。
「そろそろ本気で鍛えたい」
「まずは軽めのメニューから始めたい」
「正しいフォームで対策できているか確認したい」
そんなときは、お気軽にご相談ください。初回相談は無料です。
📖 あわせて読みたい


関連ページ
IT・セキュリティ体制構築の支援内容は、「サービスページ」でご案内しています。
実際のご相談事例は、「導入事例」でもご紹介しています。
ITワークラボの考え方は、「ITワークラボについて」をご覧ください。

コメント